Die behauptete Aufgabe getrennt prüfen
Öffnen Sie den betreffenden Dienst über ein eigenes Lesezeichen oder die bekannte App. Eine angebliche Rechnung, Kontosperre oder Freigabe sollte sich dort nachvollziehen lassen. Nutzen Sie nicht die Telefonnummer aus der verdächtigen Nachricht für eine Rückfrage. Bei einem bekannten Geschäftspartner verwenden Sie stattdessen die bereits hinterlegte Nummer.
Ein unerwarteter Anhang von einer bekannten Person ist ebenfalls ein Anlass für eine unabhängige Rückfrage. Deren Postfach könnte missbraucht werden. Formulieren Sie konkret, welches Dokument Sie erwarten und ob es gerade tatsächlich versendet wurde. Eine Antwort innerhalb derselben möglicherweise kompromittierten Unterhaltung schafft weniger Klarheit als ein anderer verlässlicher Kontaktweg.
Adresse und Kontext gemeinsam betrachten
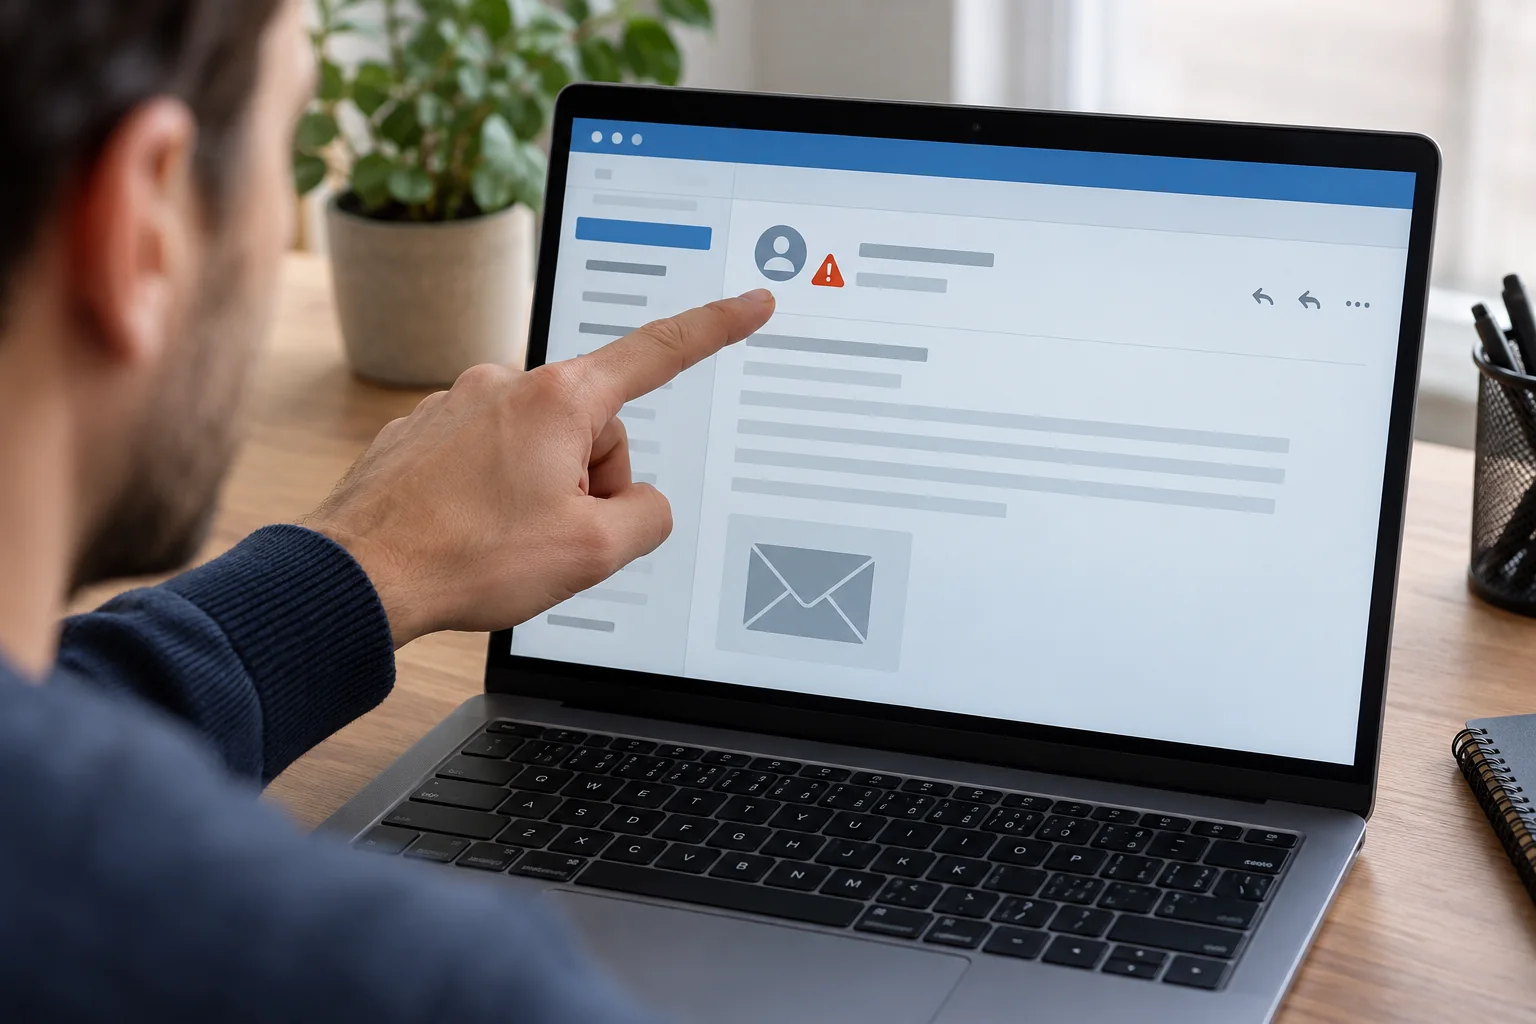
Blenden Sie die vollständige Absenderadresse ein. Ein vertrauter Anzeigename kann vor einer fremden Adresse stehen. Prüfen Sie außerdem, ob der Inhalt zu einer laufenden Aufgabe passt: Gibt es die Bestellung, kennen Sie das Projekt, und sollte ausgerechnet jetzt eine Zugangsänderung erfolgen? Ein passendes Logo oder fehlerfreie Sprache beweist keine Echtheit.
Das bloße Anzeigen eines Linkziels kann zusätzliche Hinweise geben, ist aber kein Sicherheitsnachweis. Lange Adressen, Weiterleitungen und ähnlich geschriebene Domains sind leicht falsch einzuschätzen. Kopieren Sie einen verdächtigen Link deshalb nicht probeweise in den Browser. Der unabhängig geöffnete Dienst bleibt der bessere Prüfweg.
Keine Inhalte zur Prüfung aktivieren
Öffnen Sie einen Anhang nicht, um herauszufinden, ob er harmlos ist. Aktivieren Sie keine Makros und installieren Sie keine angeblich notwendige Erweiterung oder Fernwartungssoftware. Eine Anforderung, zuerst Schutzfunktionen auszuschalten, gehört nicht zu einer normalen Dokumentprüfung. Leiten Sie die Nachricht an die zuständige IT-Stelle nach deren vorgesehenem Meldeverfahren weiter.
Wenn Sie bereits Zugangsdaten eingegeben haben, melden Sie den Vorfall sofort über einen bekannten Kontaktweg. Sichern Sie das betroffene Konto über den echten Dienst von einem vertrauenswürdigen Gerät aus. Ein Passwortwechsel allein beendet nicht zwingend bestehende Sitzungen oder entfernt fremde Weiterleitungsregeln; folgen Sie deshalb dem Wiederherstellungsverfahren des Anbieters beziehungsweise Ihrer Organisation.
Die Meldung nachvollziehbar machen
Notieren Sie Empfangszeit, Betreff und Ihre bisherigen Aktionen. Unterscheiden Sie zwischen bloßem Lesen, Öffnen eines Links, Herunterladen einer Datei und Eingeben von Daten. Diese Angaben helfen bei der Einschätzung erheblich mehr als die Aussage, dass die Nachricht komisch aussah.
Bei einem Teamkonto sollte eine Person die weitere Bearbeitung koordinieren. So werden nicht mehrere Kollegen denselben gefährlichen Anhang zur eigenen Prüfung öffnen. Nach der Meldung können Sie die Nachricht gemäß dem vorgesehenen Ablauf als Phishing markieren oder entfernen; bewahren Sie angeforderte Belege vorher auf.